frp
- A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
- GitHub - fatedier/frp: A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
內網服務器ssh穿透
原理
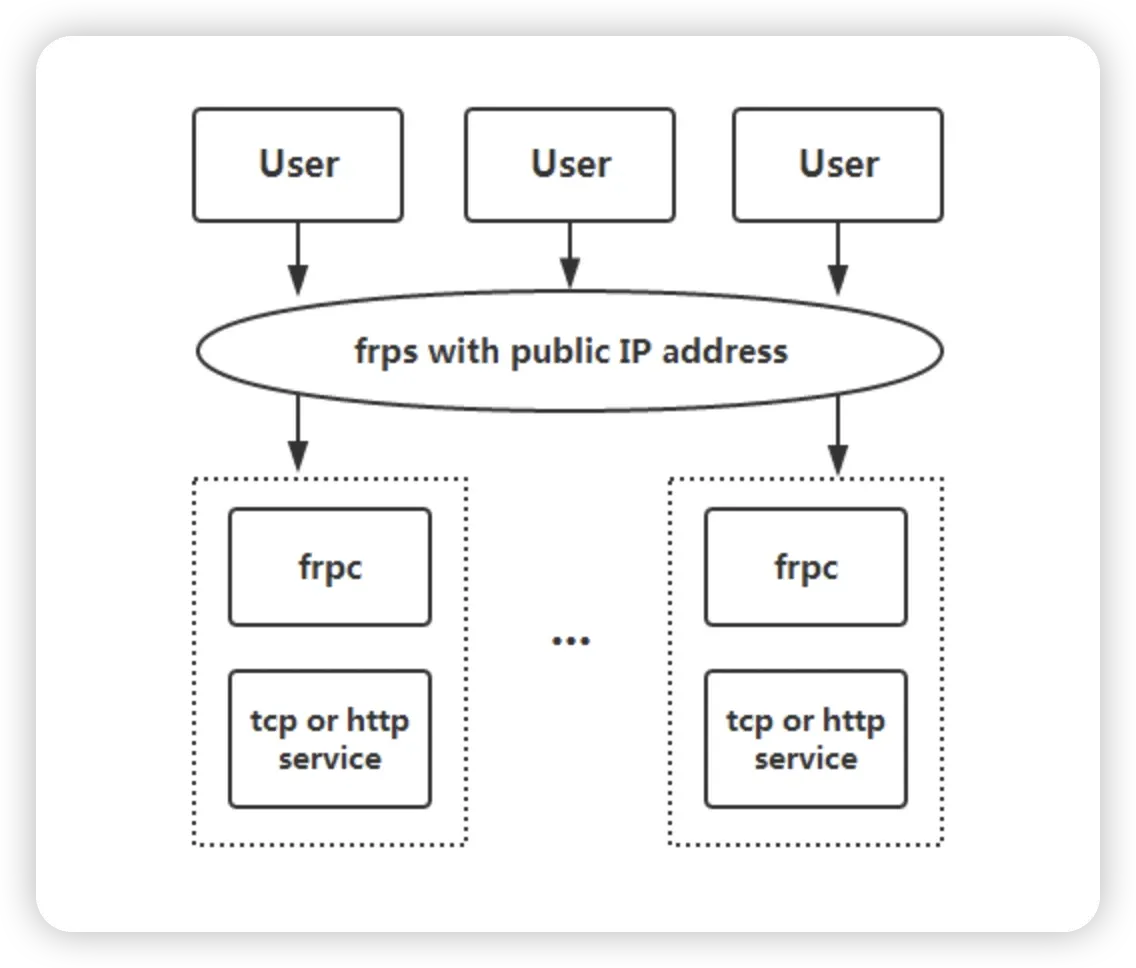
- server:公網IP服務器作frps
- client:需要穿透的內網服務器作frpc
- 最終效果:本機通過frps連接到frpc,即在非內網通過訪問公網服務器的方式,連接到內網服務器
實操
github下載對應版本的release,放到公網服務器和內網服務器上。
在公網IP服務器設置:
# frps.toml
bindPort = 7000
啟動 frps:
./frps -c frps.toml
在內網服務器設置:
# frpc.toml
serverAddr = "x.x.x.x"
serverPort = 7000

[[proxies]]
name = "ssh"
type = "tcp"
localIP = "127.0.0.1"
localPort = 22
remotePort = 6000
serverAddr是公網IPserverPort和remotePort都是需要在公網IP服務器上設置允許訪問的端口
啟動 frpc:
./frpc -c frpc.toml
兩個服務器都啟動了:
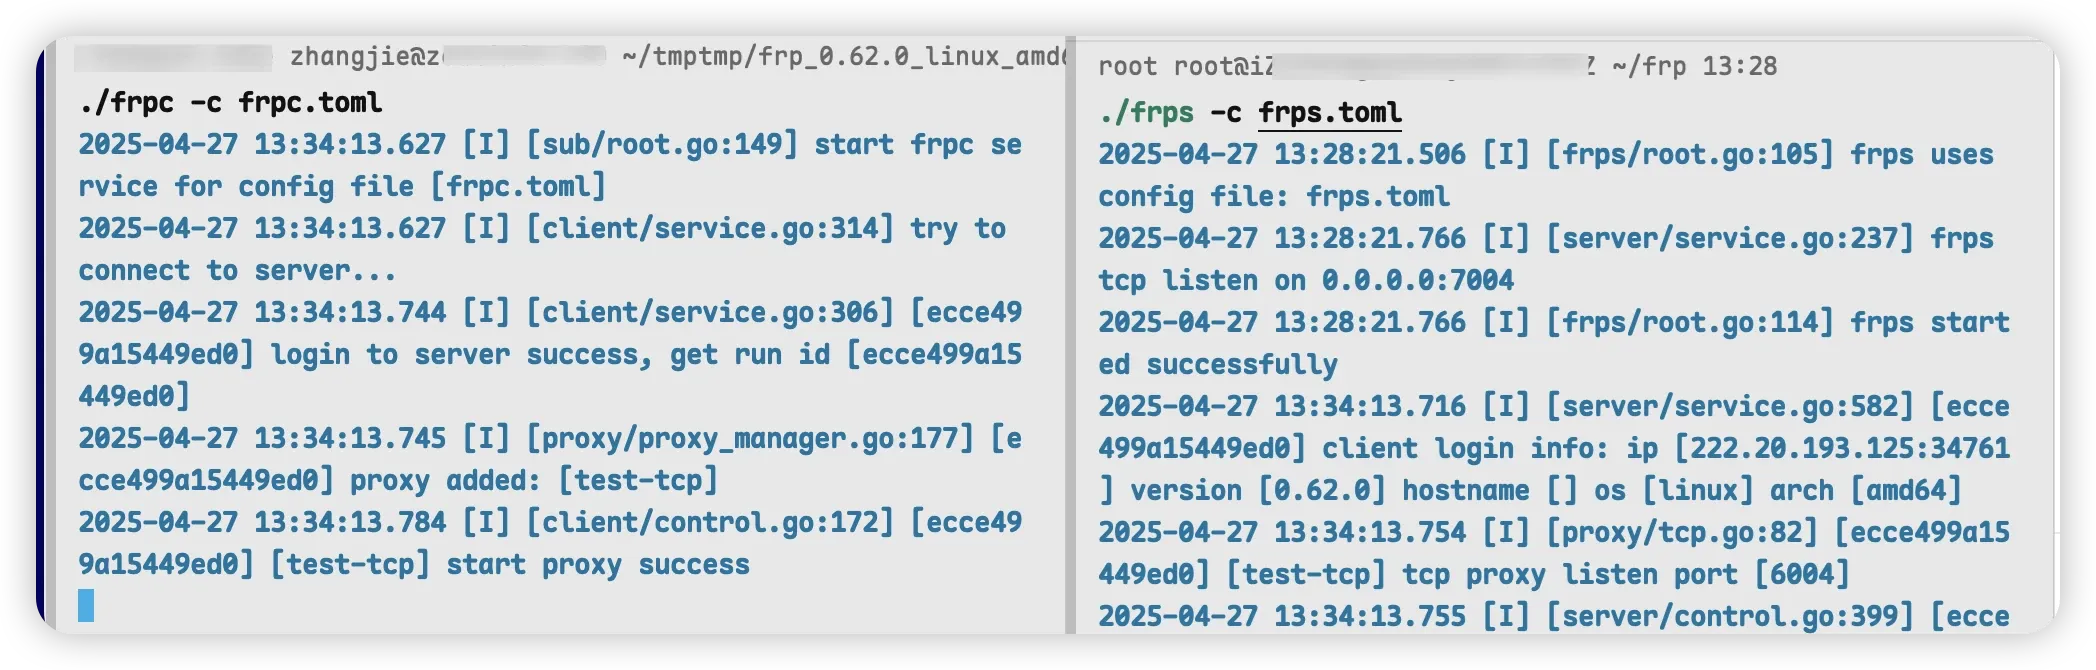
之後在本機通過公網服務器連接內網服務器:
ssh -p 6000 [email protected] -i ~/.ssh/privatekey
x.x.x.x是公網IP服務器的IP地址username需要寫內網服務器的用戶名-i ~/.ssh/privatekey私鑰登錄是可選項,私鑰是內網服務器的私鑰
← Previous postOverleaf的引用及參考文獻
Next post →使用 VSCode 做嵌入式開發 on macOS